
キーパス – フランス語への翻訳 – 例英語| Reversoコンテキスト、Googleアクセスキー:アカウントを使用するパスワードの終わり!
Googleアクセスキー:アカウントを使用するパスワードの終了
PassKeysはパスワードよりも実用的ですが、現在の状況は大規模な採用に最も有利ではなく、メーカーや出版社の魅力を魅力的にするために時間と多くの努力が必要です. 今日のユーザーの前に立っている障害の1つは、スマートフォン、タブレット、PCであろうと、秘密鍵がローカルに記録されているため、デバイスの変更です。.
フランス語での「パスキー」の翻訳
これらの地味で素晴らしい参照は、一方で完璧な楽器のようにリアシングされます キーパス.
一方、これらの地味で素晴らしい参照は完璧な楽器として高く評価されます マスターキー.
男はそれを使用できたかもしれません キーパス.
男はそれを使うことができました 合格.
セキュリティロックされたエレベーターアクセスによってアパートに到達し、 キーパス, それを安全で快適にします.
アパートメントは、安全なエレベーターとaを介してアクセスできます マスターキー, 施設を完全に安全で快適にします.
私のシャム人は、ある程度はしなければなりません、 キーパス, 少し異なる基準に従って判断されたためです.
私のシャム人は、ある意味で、 マスターキー, やや異なる基準に従って判断されたためです.
建物の他の誰かが持っていましたか キーパス?
建物の他の誰かがあります 合格 ?
入力してもモバイルデバイスを登録できないのはなぜですか キーパス?
なぜ私のモバイルターミナルがうまく接続していないのはなぜ私がつかんだ パスワード ?
お茶 キーパス 車両に入力された車両は、モバイルデバイスに入力されたものと同一でなければなりません.
パスワード BMWを入力することは、携帯電話に入力されたものと同一である必要があります.
のように提示されたクロノメーターの場合 キーパス, キャップと透明なブレスレットで配達されるこの参照は、匿名になる可能性は低いです!
ASとして提示された時計の場合 マスターキー, キャップと透明なブレスレットで配信されるこの参照は、匿名になる可能性は低いでしょう !
たとえば、アパートメントのキーはユニットに保持できます。キーは、シリンダーロックの後に管状ユニットを介して削除されます。 キーパス しかし、マスターキー
たとえば、アパートのキーは、円筒形のロックが開いた後、言及されたユニットに保管し、管状ユニットを介して除去できます。 合格 またはマスターキー
ブレスレット キーパス 1940年、推定30,000フランと推定されたサファイアとルビーの犯罪金のうち、87000フランが割り当てられました.
ブレスレット マスターキー 1940年から、30,000フランと推定されたサファイアとルビーでセットされた金で、87,000フランで販売されました.
Googleアクセスキー:アカウントを使用するパスワードの終了 !

Googleアカウントやサービスに接続するパスワードは必要ありません ! デジタルジャイアントにより、アクセスキー(PassKeys)を使用できるようになりました。.
- アクセスキー:Googleアカウントに安全に接続します
- PassKey:パスワードを交換するソリューション
- PassKey:パスワードはどのように置き換えられますか ?
パスワードのない未来はすぐにそうなるでしょう ? いずれにせよ、これはGoogleが取るように見えるパスであり、PassKeysの展開における新しいステップを越えます – アクセスキーとも呼ばれます. 2023年5月3日以降、Googleサービスの数十億人のユーザーが、バイオメトリックセンサー、スマートフォンのロックピンコード、または電子物理認証キーを介して、この認証方法を採用し、パスワードと検証コードを完全に放棄してアカウントに接続することができます。会社はプレスリリースで誇らしげに発表しています. これを行うには、このアドレスに移動して、通常の識別子でアカウントに接続し、[アクセスキーを使用]をクリックします。. 別のデバイスのアクセスキーを追加するには、「+セーフティキーの作成」をクリックするだけで、使用するデバイスに保存されます。.
アクセスキー:Googleアカウントに安全に接続します
GoogleアカウントのPassKeysは、互換性のある素材、つまりiOS 16で動作するiPhoneとAndroid 9で動作するAndroidデバイスに保存され、iCloudや特定のパスワードマネージャーなどのサービスを使用してオペレーティングシステムの他のデバイスと共有できます。. 他の人のデバイスを使用してGoogleアカウントに一時的にアクセスするには、「別のデバイスからパスワードを使用する」オプションを選択して単一の接続を作成する必要があります. リアルな所有者が希望するときにGoogleアカウントにアクセスできるようになるため、共有デバイスの鍵を作成するべきではありません。. デバイスの盗難、損失、または浸透の場合、アカウントのパラメーターの安全キーを取り消すことは非常に可能です.
Passkeysの世話を大部分採用するまでに時間がかかる場合でも、この発表はGoogleのサイズと実装の大きさにより、採用を大幅に進めます。. 現時点では、ユーザーアカウントはパスワードなどの既存の接続方法を引き続きサポートします – これはある意味での移行期間です. マウンテンビュー会社は、今後数か月でこの新しいテクノロジーを宣伝し、ユーザーが識別子をPassKeysに変換することを奨励する予定です.

アクセスキー:パスワードを置き換えるソリューション
しかし、なぜパスワードなしで未来を作成しようとするのですか ? 単に彼らの欠陥のために、それはあまりにもよく知られているだけです. 確かに、それらはしばしば弱すぎて、いくつかのサイトやアカウントで再利用され、フィッシングの成功後に妥協することができます. 二重認証 – 間違いなく、パスワードマネージャーとハッキングできるこれらの弱点を埋めるためにソリューションが導入されていますが、特にハッカーがますます想像する時間にリスクは依然として存在します. FIDO Allianceは、Apple、Amazon、Microsoft、PayPal、Googleなどの大規模なテクノロジー企業、政府機関、サービスプロバイダー、金融機関、支払いプロセッサ、およびその他の業界のコンソーシアム(記事を参照)からしばらく経ちました(記事を参照) – テクノロジーの作業パスワードの使用を排除することを目的としています:PassKeys !
AppleがiOS 16とMacOSでそれらを紹介したいと発表した後、Googleは2022年10月にGoogle Play Servicesのベータ版とGoogle ChromeのCanaryバージョンを介してAndroidにこの認証技術の埋め込みを開始することを許可しました。. Diego Zavala、Androidプロダクトマネージャー、およびプロダクトマネージャーと安全性のChristiaanブランドにとって、Passkeysの展開は彼らが素晴らしい進歩を遂げています 「再利用することはできません。サーバーの欠陥に漏れ、フィッシング攻撃からユーザーを保護しないでください」, Android Developersブログで説明したように.

PassKey:パスワードはどのように置き換えられますか ?
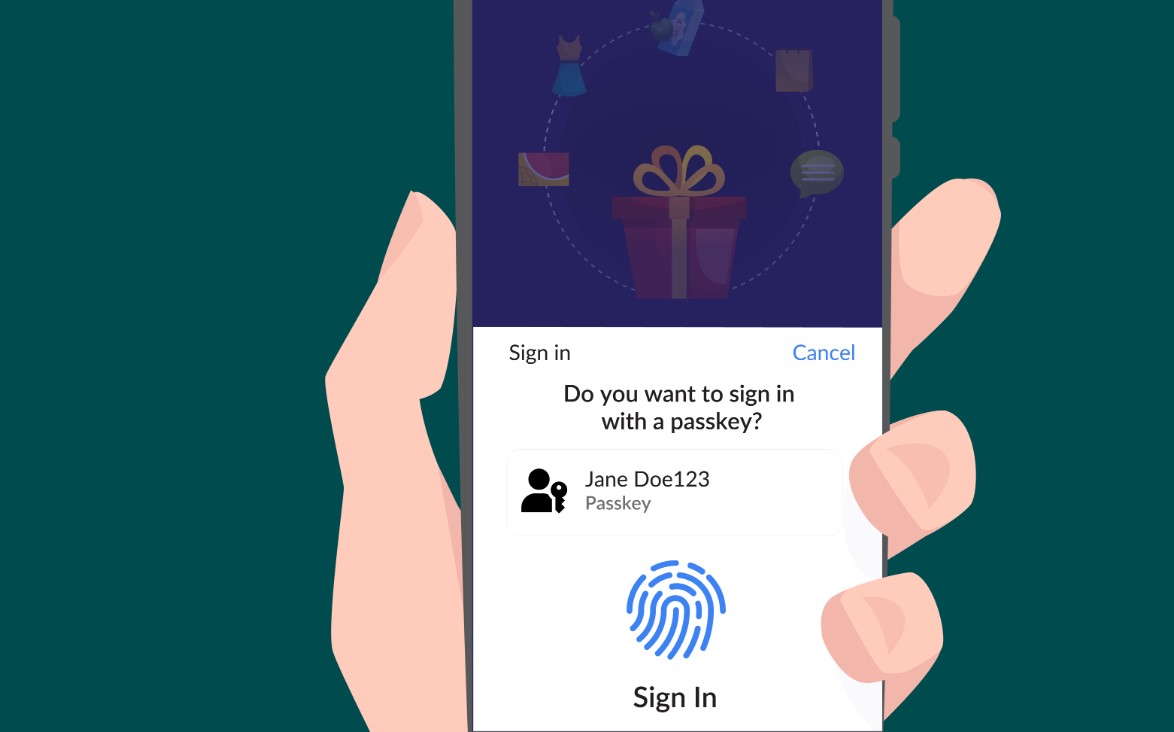
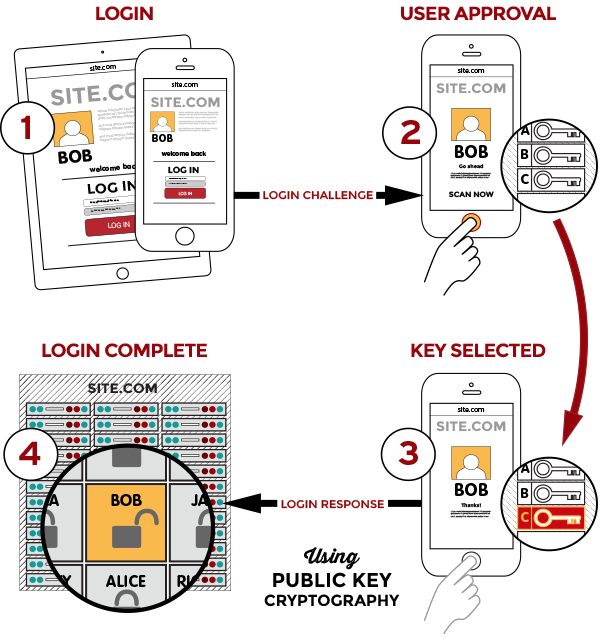
PassKeysを使用することにより、ユーザーはサイトおよびアプリケーションのメイン認証システムとしてデバイス(論理的にスマートフォン)を選択します. 接続平均の登録または変更の時点で、スマートフォンは2つの暗号化されたキーを作成します。サービスプロバイダーに送信されるパブリックと、電話に保存されたままで、ウェブサイトまたは「認証の適用を許可する秘密キー」スマートフォン認証メカニズムを介してデバイスのロックを解除することで、ピンコード、モデル、顔認識、またはデジタルインプリント. 単純化するには、パスワードを入力する代わりに、メインデバイスの通常のロック解除方法を使用するだけです. そして出来上がり ! スマートフォンPassKeyを使用して、ラップトップのように別のデバイスを介して1つのサイトに接続することもできます. スマートフォンでサイトに表示されるQRコードをスキャンするだけです. 最終的には、目的は、さまざまなプラットフォーム、MacOS、Chromeos、Android、iOSでさまざまなプラットフォームでパスキーを使用できるようにすることです。たとえば、Windows上のChromeブラウザーユーザーは、iPhoneに保存されているPassKeyを使用してサイトで認証できることです。.
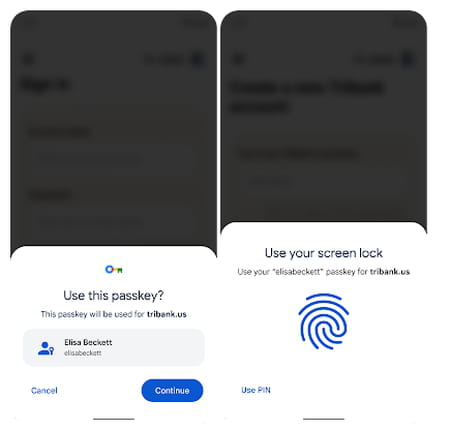
具体的には、毎日、パスキーの使用はユーザーにとって何も変更しません. 確かに、スマートフォンを介して接続が当社から来ていることを確認するか、またはその「ポスター」の特定の番号を押すことで、そのデバイスを使用してアプリケーションまたはサイトに接続することができる標準がすでにあります。. ただし、この接続関数をアクティブにするには、常に少なくとも1回はパスワードに接続する必要があります. そして、それは彼の識別子のおかげで彼のアカウントへのアクセスを回復できることを妨げません – したがって、誰が迂回することができますか. しかし、PassKeysの使用は、特にAndroidスマートフォンをiPhoneまたはその逆に置き換えたい場合、またはデバイスのフライトまたは破損が発生する場合にいくつかの欠点を引き起こします。. その場合、パスキーを手動で新しい電話にコピーする必要があります – これは非常に退屈です – またはそのアイデンティティを証明することにより、すべてのサービスの後に新しいアクセスコードを請求することが必要です. 開発者は、2022年11月以降、Google ChromeおよびGoogle Playサービスでこのシンプルで安全な認証方法をテストできるという事実が残っています。AndroidアプリケーションでのPassKeysの使用を許可するアプリケーションプログラミングインターフェイス(API)を作成できる. それまでの間、安全なパスワードを作成することをお勧めします.
PassKeys:それは何のために、それがどのように機能するか、そして彼らがパスワードを置き換える理由
PassKeysは、Webサイトやアプリケーションでアカウントにアクセスするための新しい人気認証方法になります. パスワードよりも安全で実用的で、インターネット上でのアイデンティティを証明するための徐々に標準になります. これがあなたがそれらについて知っておくべきことです.
- パスキー、何ですか ?
- パスキー、それがどのように機能するか、それは何のためですか ?
- PassKeysはどのようにパスワードよりも安全です ?
- Google、Microsoft、Apple. パスワードをPassKeysに置き換えたい人 ?
- デバイスを変更するとどうなりますか ?
- PassKeysはいつパスワードを置き換えますか ?
- GoogleアカウントでPassKeysを構成する方法 ?
- コメント
インターネットは一般の人々とより民主的になっているため、登録するさまざまなプラットフォームのアカウントはによって保護されています パスワード. 私たちはこれまでのところ、私たちの情報とプロファイルへのアクセスを維持するためにこれまでのこの形式の防衛を知っているので、それらがもはや存在しない世界を想像することは今日、または少なくとも非常に異なる方法で想像することは困難です. それでも、パスワードは、必ずしも私たちだけがアカウントにアクセスできるようにするための最も安全な、または最も実用的なソリューションでさえありません. 大規模なデジタル企業は、パスワードの支配を最終的に終わらせ、ユーザーエクスペリエンスを向上させるために、長年にわたって代替案を開発してきました. これは、パスキーが生まれた方法です。.
パスキー、何ですか ?
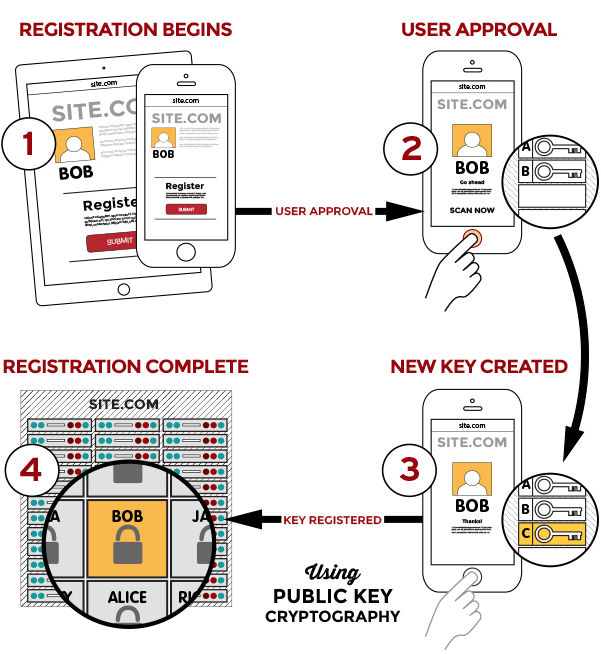
PassKeyは、あなたが接続しようとするアカウントの所有者であることを証明する暗号化されたデータを含むアクセスキー(または識別キー)です. PassKeysはの原則に基づいています 非対称暗号化, これは、2つの暗号化キー、公開キー(プラットフォームのサーバーに保存)と秘密鍵(ユーザーのデバイスにローカルに保存)の存在を意味します。.
パスキー、それがどのように機能するか、それは何のためですか ?
現在、新しいアカウントを作成するパスワードを作成したときのように、このテクノロジーをサポートするサービスのパスキーを選択することを選択できます. この場合、問題のプラットフォームは2つのキー(パブリックとプライベート)を生成します。. 秘密鍵のみが、暗号化プロトコルの一部として公開キーによって認識され、パスキーを介してアカウントへの接続を可能にします.
物理デバイスは、接続を検証する唯一の保護層ではありません. a 識別方法 問題の端末によるサポート、ユーザーを選択すると、接続できます. バイオメトリックのロック解除(顔認識、指紋)、ピンコード、図..
Passkeysの関心は、次のように組み合わせることです。
- 実用的な側面:パスワードを覚えたり、マネージャーを使用したりすることなく、デバイスのロックを解除するのと同じプロセスを使用してアカウントにアクセスする.
- 安全面:デバイスへの物理的アクセスと識別方法の知識の両方を必要とする定量化された接続.
PassKeysはどのようにパスワードよりも安全です ?
パスワードマネージャーがパスワードをより安全にするのに役立つ場合、それらは誤りがちなままです. 単一使用パスワードと二重認証に基づいたシステムの実装にもかかわらず、観察は明確です。アカウントのセキュリティは望まれるものとリスクが残されます。 ハッキングとフィッシング 非常に高いままです. PassKeysは完璧なソリューションではありませんが、すべての同じ助成金が従来のパスワードよりも多くの保証.
最初の安全層は、ユーザーが所有するデバイス上の秘密鍵のストレージです. もちろん、このデータは暗号化テクノロジーによって保護されているスペースにあります. さらに、接続するプラットフォームに直接伝えられることはありません。接続の各試行、Webサイト、またはアプリケーションは、ユーザー端末にエニグマを設定します。これはそれを解決する唯一のものです. 次に、トークンが生成され、トランザクションを検証し、接続を承認します.
2番目の層は、生体認証情報(できれば)またはプラットフォームに知られていない認証要素(タッチスクリーンにピンコード、描画スキーム)で識別する必要があります。顔の認識または指紋による認証の可能性を提供しないデバイスのデバイスの場合. 迂回します 秘密鍵と生体認証の組み合わせ パスワードを取得したり、二重認証を欺くよりもはるかに大きな努力を要求します.
フィッシングはもはや機能しません。なぜなら、ユーザーがサードパーティの秘密鍵を明らかにする可能性は低いため. ユーザーの大半は、秘密鍵を識別する方法さえ知らないでしょう. プラットフォームには公開キーのみがあるため、データリークは限られています。. そして、それぞれの組み合わせが一意であるため、両方を侵害できるアカウントは1つだけです. ブルートフォースの攻撃も興味を失います. そして、海賊がパスキーを構成する2つのキーを最終的に回復することができた場合、認証は引き続き通過します.
Google、Microsoft、Apple…パスワードをPassKeysに置き換えたい人 ?
PassKeysの採用は、フィドアライアンス (Fast Identity Online)、2013年に設立されました。その使命は、強力な認証デバイス間の相互運用性の欠如を解決し、開発するだけでなく、パスワードの依存の削減に貢献する認証基準を促進することです. フィドのモットーはそうです 「よりシンプルで、より強力、認証:世界のパスワードの問題の解決」, 私たちが翻訳できること 「よりシンプルで強力な認証:パスワードのグローバルな問題の解決」.
Google、Microsoft、Appleは、パスワードの消失の最も熱心な支持者の一人です. 彼らは、彼らの代替でありそうな将来の代替品の作成に大きく貢献し、したがって、この技術への移行を加速するために、PassKeysのFIDO基準のサポートを強化したいという共同の欲求を発表しました。. 3つのアメリカ企業は、Samsung、Amazon、Intel、Lenovo、Meta(Facebook)またはQualcommeも含まれるFIDOアライアンスの取締役会の一部です。. PayPal、MasterCard、Visa、American Expressなどのデジタル支払いの主要な俳優も取締役会に出席しています. 逆説的に、PassKeysの標準がパスワードに取って代わられたときに適応して進化する必要がある、LastPass、Dashlane、1Passwordなどのパスワード管理を専門とする企業も見つかります。.
現時点では、PassKeyによるユーザー認証を提供するプラットフォーム(Webサイトまたはアプリケーション)はほとんどありません. Google、Microsoft、Apple、Dropbox、eBay、Facebook、Nvidia、PayPal、Twitter、WordPressまたはShopifyのほかに先駆者.
デバイスを変更するとどうなりますか ?
PassKeysはパスワードよりも実用的ですが、現在の状況は大規模な採用に最も有利ではなく、メーカーや出版社の魅力を魅力的にするために時間と多くの努力が必要です. 今日のユーザーの前に立っている障害の1つは、スマートフォン、タブレット、PCであろうと、秘密鍵がローカルに記録されているため、デバイスの変更です。.
のシステム アクセスキーの同期 同じエコシステム内に留まるときに計画されています. したがって、Googleアカウントを介してAndroidスマートフォンに記録されたパスキーを新しいAndroidモバイルに単純に転送できます. あるiPhoneから別のAndroidアカウントに行く場合、またはその逆の場合、同期ははるかに複雑になります. 同様に、現在、Windows PCから生成されたPassKeysの効果的なネイティブソリューションはありません。たとえば、Androidスマートフォンから利用可能になります。.
とりあえず、あるソフトウェア環境から別のソフトウェア環境へのPassKeyを転送するたびに手動の手順が必要です。. a QRコードシステム 彼のスマートフォンでスキャンすることは考えられました. その後、モバイルデバイスはゲートウェイとして機能し、それ自体が他のデバイスの接続要求を検証します. ただし、セキュリティの質問のために、要求を行うPCがアカウントの所有者と一緒に物理的に十分にあることを確認するために、2つの端子のBluetoothをアクティブにする必要があります。アクセス. 一般的に、この取り扱い後、毎回メイン端末を使用する必要を避けるために、頻繁に使用されるセカンダリデバイスのパスキーを生成することが可能です.
将来的には、ワードマネージャーがパスのインポートおよびエクスポートオプションのように、あるエコシステムから別のエコシステムへの識別キーの迅速かつ簡略化された転送を可能にするためのツールが導入されます。. それに加えて、これらはこの問題の解決策を最も迅速に探すのが最も迅速であるように思われます。. しかし、ここでも、エコシステムは進化しなければなりません。それが、Android 14がサードパーティのパスワードマネージャーでPassKeysをサポートする理由です.
Googleでは、異なるデバイス間でパスキーを共有するために優先されると思われるソリューションはChromeです. ブラウザは、バージョン108のアクセスキーと互換性があり、すべてのエコシステムで利用可能であり、すでに独自の統合されたパスワードマネージャーが提供されているため、パスキーを管理するのに適切で明白なプラットフォームになります。.
PassKeysはいつパスワードを置き換えますか ?
パスワードにはまだ明るい未来があります. ユーザーはパスキーに一晩切り替える準備ができていないため、長期にわたる移行が行われ、その間にパスワードとパスキーが共存します. また、ウェブとアプリケーションはこのテクノロジーに適応して行く必要があります。. 通常、FIDO標準が必要です オペレーティングシステムの最新バージョン, すべての互換性の最古のデバイスを自動的に排除します. したがって、PassKeysがパスワードから大幅に引き継ぐのを見る前に、機器の更新が必要です. アクセスキーに関連する別の問題は、大規模な骨とソフトウェアの出版社への依存です。. パスワードの死を目撃していることを予測することは不可能ですが、短期的には生き残る必要があります.
GoogleアカウントでPassKeysを構成する方法 ?
PassKeysは、2023年5月の初めからGoogleサービスに接続する方法に公式になりました. アルファベット子会社のエコシステム内でそれらを使用し始めるために従うべき手順は次のとおりです。
- https:// myaccountに移動します.グーグル.com/およびGoogleアカウントに接続します.
- 画面の左側にあるメニューで、セクションをクリックします 安全.
- ゲームに到達するまで下にスクロールします Googleに接続する方法. 行をクリックします アクセスキー, オプションの間に配置されます 2つのステップ検証 そして パスワード.
- 求められている場合は、Googleアカウントのパスワードを入力してください.
- 青いボタンをクリックします アクセスキーを使用します 機能を有効にします.
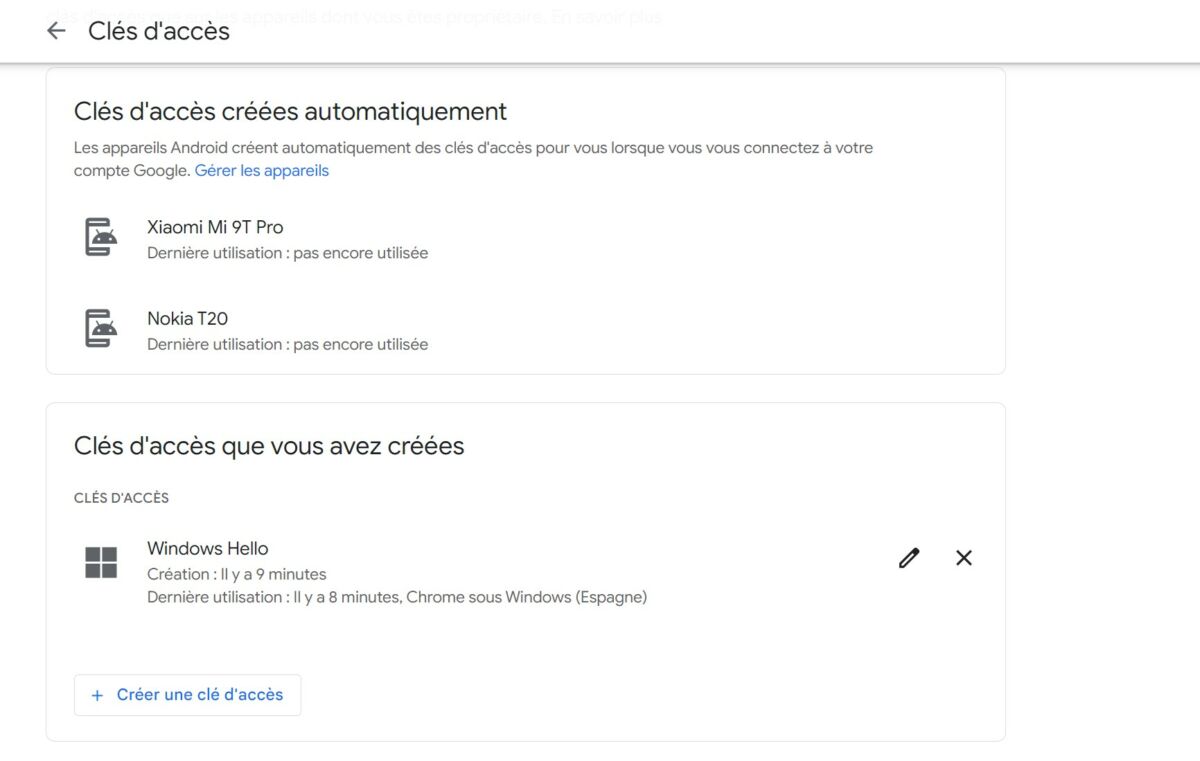
今後, Androidデバイスは、PassKeyを自動的に作成します 次の接続のGoogleアカウントのために. クリックすることもできます アクセスキーを作成します 以下では、別のエコシステムからデバイス上のパスキーを手動で生成する. 通常の識別方法(私たちの場合はWindows Hello)で自分自身を認証し、voila ! すべてがうまく機能することを確認するには、ブラウザをプライベートナビゲーションで開き、Googleアカウントに接続してみてください. 通常、パスワードを入力する必要はなく、松、指紋、または顔の認識で認証するだけです. あなたが所有者であるデバイスでのみアクセスキーを構成することが不可欠であることを思い出してください.
- 共有共有 – >
- ツイーター
- 共有
- 友達に送ります