
Configuratie van een basis MPL VPN -netwerk – Cisco, IP/MPLS -netwerken door Yazid Karkab
IP/MPLS -netwerken
Voer deze stappen uit op de PE na de configuratie van MPLS (configuratie van Mpls ip oop interfaces).
Configuratie van een basis MPL VPN -netwerk
Als onderdeel van de documentatie die aan dit product is gekoppeld, streven we ernaar om een taal te gebruiken die vrij is van vooroordelen. In deze reeks documenten verwijst de taalvrij van discriminatie naar een taal die discriminatie uitsluit volgens leeftijd, handicaps, geslacht, raciale behoren tot etnische identiteit, seksuele geaardheid, de sociaal-economische situatie en de intersectionaliteit. Uitzonderingen kunnen in documenten van toepassing zijn als de taal in hard is gecodeerd in gebruikersinterfaces van het softwareproduct, als de gebruikte taal is gebaseerd op RFP. Ontdek hoe Cisco inclusieve taal gebruikt.
Over deze vertaling
Cisco heeft dit document vertaald in geautomatiseerde vertaling die door een persoon is geverifieerd als onderdeel van een wereldwijde service waarmee onze gebruikers hulpinhoud in hun eigen taal kunnen verkrijgen. Er moet echter worden opgemerkt dat zelfs de beste geautomatiseerde vertaling niet zo nauwkeurig zal zijn als die van een professionele vertaler.
Inhoud
Invoering
Dit document beschrijft hoe u een basisch VPN MPLS -netwerk kunt configureren (multiprotocol labelomschakeling).
Voorwaarden
Vereisten
Er zijn geen specifieke vereisten aan dit document gekoppeld.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende hardware- en softwareversies:
- P en PE -routers
- Versie van de iOS® Cisco -software met de MPLS VPN -functionaliteit.
- Elke Cisco -router in het 7200 of achterste bereik ondersteunt de P -functionaliteit.
- De Cisco 2600, evenals elke router in de 3600 of posterieure reeks ondersteunen de PE -functionaliteit.
- U kunt elke router gebruiken die routeringsinformatie kan uitwisselen met zijn PE -router.
De informatie in dit document is gemaakt van de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden gebruikt, zijn begonnen met een gewaardeerde (standaard) configuratie. Als uw netwerk online is, moet u de mogelijke impact van bestellingen begrijpen.
Gerelateerde producten
Om de MPLS -functionaliteit toe te passen, moet u een router hebben van de Cisco 2600 of het achterste bereik. Gebruik het Software Research Tool om de Cisco IOS te selecteren met MPLS -functionaliteit. Controleer ook het RAM en het extra flashgeheugen dat nodig is om de MPLS -functionaliteit in de routers uit te voeren. WIC-1T-, WIC-2T- en standaardinterfaces kunnen worden gebruikt.
Conventies
Zie Conventies met betrekking tot het technische advies van Cisco voor meer informatie over de conventies die in dit document worden gebruikt.
Deze letters vertegenwoordigen de verschillende soorten routers en gebruikte schakelaars:
- P – De belangrijkste router van de leverancier.
- Pe – Leverancier Periferie router.
- DIT – klantrouter.
- Vs – klantrouter.
Merkte op : PE -routers zijn de laatste sprong in het leveranciersnetwerk en het zijn de randapparatuur die rechtstreeks verbinding maken met de routers die de MPLS -functionaliteit niet kennen, zoals geïllustreerd in de volgende diagram.
Dit schema presenteert een standaardconfiguratie die de hierboven beschreven conventies illustreert.
Typisch MPLS VPN -netwerkdiagram
Algemene informatie
Dit document biedt een voorbeeld van de configuratie van een MPLS VPN (multiprotocol labelomschakeling) wanneer het BGP (Border Gateway Protocol) protocol aanwezig is op Cisco -klantensites.
Gebruikt met MPLS, VPN -functionaliteit stelt meerdere sites in staat om transparant te verbinden via een serviceprovidernetwerk. Een netwerk van de serviceprovider kan verschillende IP -VPN’s ondersteunen. Elk van de laatste verschijnt aan zijn gebruikers als een privénetwerk, gescheiden van alle andere netwerken. In een VPN kan elke site IP -pakketten verzenden naar een andere site in dezelfde VPN.
Elke VPN wordt geassocieerd met een of meer VRF -instanties (virtuele routing en doorsturen)). Een VRF bestaat uit een IP -routeringstabel, een tabel afgeleid van Cisco Express Forwarding (CEF) en een set interfaces die dit gebruiken Tabel bereikt. De router beheert een routeringsinformatiebasis (RIB) en een afzonderlijke CEF -tabel voor elke VRF. Daarom wordt de informatie niet buiten de VPN verzonden en maakt het mogelijk om hetzelfde subnet in verschillende VPN’s te gebruiken en veroorzaakt geen IP -adresproblemen. Het router dat het BGP Multiprotocol (MP-BGP) -protocol gebruikt, verdeelt VPN-routeringsinformatie naar uitgebreide MP-BGP-communities.
Configuratie
Deze sectie biedt configuratievoorbeelden en legt uit hoe ze zijn geïmplementeerd.
Netwerk diagram
Dit document gebruikt de volgende netwerkconfiguratie:
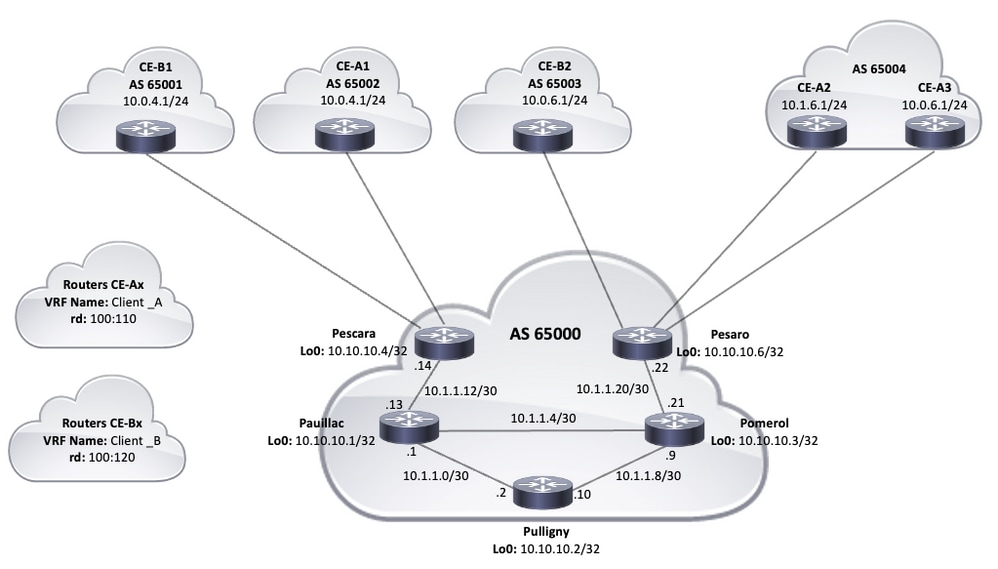
Topologie
Configuratieprocedures
MPLS -configuratie
1. Check dat IP CEF wordt geactiveerd op de routers waar MPLS vereist is. Gebruik om de prestaties te verbeteren IP CEF gedistribueerd (indien toepasselijk).
2. Configureer een IGP-protocol in het hart van de serviceprovider, het OSPF (Open Shortet Path First) of IS-IS-IS (intermediair systeem-tot-intermediaire systeem) protocollen zijn de aanbevolen opties, en kondig de loopback0 aan van elke IP-router en PE.
3. Zodra de hoofdrouters van de hoofdserviceprovider volledig toegankelijk zijn voor laag 3 tussen hun lussen, configureert u de opdracht MPLS IP Op elke L3 -interface tussen de P- en PE -routers.
Merkte op : de interface van de PE -router die rechtstreeks met de router verbindt, dit vereist niet MPLS IP Opdrachtconfiguratie.
Voer deze stappen uit op de PE na de configuratie van MPLS (configuratie van Mpls ip oop interfaces).
- Maak een VRF voor elke VPN die is aangesloten op de VRF -definitie Erasecat4000_Flash:. Extra stappen: specificeer de wegmarkering die wordt gebruikt voor deze VPN. Het bevel Rd wordt gebruikt om het IP -adres uit te breiden, zodat u kunt identificeren welke VPN het hoort.
VRF klantdefinitie_a rd 100: 110
Configureer import- en exporterende eigenschappen voor uitgebreide MP-BGP-gemeenschappen. Ze worden gebruikt om het import- en exportproces te filteren met de opdracht weg-target zoals aangegeven in het volgende resultaat:
VRF Definitie Customer_A Rd 100: 110 Route-target export 100: 1000 route-target import 100: 1000 ! Adres-familie IPv4 exit-adres-familie
Pescara#show run interface gigabitethernet0/1 Bouwconfiguratie. Huidige configuratie: 138 bytes ! GigabitEthernet0/1 VRF doorsturen Customer_A IP IP -adres 10 Interface.0.4.2.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 End
MP-BGP-configuratie
Er zijn verschillende manieren om BGP te configureren, bijvoorbeeld, u kunt PE -routers als BGP -buren configureren of een Road Reflector (RR) of Confederation -methoden gebruiken. Een wegreflector wordt gebruikt in het volgende voorbeeld, dat schaalbaarder is dan het gebruik van directe buren tussen PE -routers:
- Voer het opdracht in Adres-familie IPv4 VRF Voor elke VPN aanwezig op deze PE -router. Voer vervolgens een of meer van de volgende stappen uit, indien nodig:
- Als u BGP gebruikt om routeringsinformatie uit te wisselen met de CE, configureert en activeert u de BGP -buren met de routen CE.
- Als u een ander dynamisch routeringsprotocol gebruikt om routeringsinformatie uit te wisselen met de CE, verdeel dan routingprotocollen opnieuw.
Merkte op : Afhankelijk van het routeringsprotocol dat u gebruikt, kunt u elk dynamisch routingprotocol (EIGRP, OSPF of BGP) configureren tussen de PE en deze randapparatuur. Als BGP het protocol is dat wordt gebruikt om routeringsinformatie tussen PE en CE uit te wisselen, is het niet nodig om de herverdeling tussen protocollen te configureren.
2. Voer het in Adres-familie VPNV4 En voer de volgende stappen uit:
- Activeer de buren, er moet een VPNV4 -buurtsessie worden vastgesteld tussen elke PE -router en de wegreflector.
- Geef aan dat de uitgebreide community moet worden gebruikt. Dit is verplicht.
Configuraties
Dit document gebruikt deze configuraties om het voorbeeld van een MPLS VPN -netwerk te configureren:
Hostnaam Pescara ! IP CEF ! !--- VPN Customer_A -opdrachten. VRF Definitie Customer_A Rd 100: 110 Route-target export 100: 1000 route-target import 100: 1000
! Adres-familie IPv4 exit-adres-familie
!--- Schakelt de VPN Routing and Forwarding (VRF) routingtabel in.
!--- Onderscheider maakt routing- en doorstuurroutetafels voor een VRF.
!--- Routdoelen maken lijsten van import en exporteren uitgebreide gemeenschappen voor de specifieke VRF.
!--- VPN Customer_B -opdrachten.
VRF klantdefinitie_b Rd 100: 120 Route-target Export 100: 2000 Route-doel import 100: 2000 ! Adres-familie IPv4 exit-adres-familie
!
Loopback0 IP -adres 10 interface.10.10.4 255.255.255.255 IP -router ISIS
! GigabitEthernet0/1 VRF doorsturen Customer_A IP IP -adres 10 Interface.0.4.2.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! GigabitEthernet0/2 VRF doorsturen Customer_b IP -adres 10 Interface.0.4.2.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45
!--- Associeert een VRF -instantie met een interface of subinterface.
!--- GigabitEthernet0/1 en 0/2 Gebruik hetzelfde IP -adres, 10.0.4.2.
!--- Dit is toegestaan omdat ze tot twee verschillende klant -VRF's behoren.
!
GigabitEthernet0/0 interface -link naar PaUillac IP -adres 10.1.1.14 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP
!--- MPLS op de L3 -interface die verbinding maakt met de P -router
!
Router Isis Net 49.0001.0000.0000.0004.00 IS-type Level-2-Only Metric-Style Wide Passive-Interface Loopback0
!--- Is-is als de IGP in het kernnetwerk van de provider
! Router BGP 65000 BG Log-buurschikingen
Buurman 10.10.10.2 afstandsbediening-als 65000
Buurman 10.10.10.2 update-source loopback0
!--- Voegt een vermelding toe aan de tabel BGP of MP-BGP buurman.
!--- En stelt BGP -sessies in staat om een specifieke operationele interface te gebruiken voor TCP -verbindingen.
! Adres-familie VPNV4 buur 10 10.10.10.2 buurman geactiveerd 10.10.10.2 Send-Community zowel exit-address-familie
!--- Om de adresfamilieconfiguratiemodus in te voeren die standaard VPN -versie 4 -adresvoorvoegsels gebruiken.
!--- Creëert de VPNV4 -buursessie naar de route reflector.
!--- En om het gemeenschapskenmerk te sturen naar de BGP -buurman.
! Adres-familie IPv4 VRF Customer_A buurman 10.0.4.1 Remote-as 65002 buur 10 10.0.4.1 exit-address-familie geactiveerd ! Adres-familie IPv4 VRF Customer_B buur 10 10.0.4.1 Remote-as 65001 buur 10 10.0.4.1 exit-address-familie geactiveerd
!--- Dit zijn de EBGP -sessies voor elk deze router die aan verschillende klanten wordt geleerd.
!--- De EBGP -sessies zijn geconfigureerd met de VRF -adresfamilie
!
eindeHostnaam pesaro ! IP CEF
! VRF Definitie Customer_A Rd 100: 110 Route-target export 100: 1000 route-target import 100: 1000 ! Adres-familie IPv4 exit-adres-familie !
VRF klantdefinitie_b Rd 100: 120 Route-target Export 100: 2000 Route-doel import 100: 2000 ! Adres-familie IPv4 exit-adres-familie ! IP CEF ! Loopback0 IP -adres 10 interface.10.10.6 255.255.255.255
Ip router isis
! GigabitEthernet0/0 Beschrijving Link naar Pomerol IP -adres 10.1.1.22 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! GigabitEthernet0/1 VRF doorsturen Customer_b IP -adres 10 Interface.0.6.2.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! GigabitEthernet0/2 VRF doorsturen Customer_A IP IP -adres 10 Interface.1.6.2.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! GigabitEthernet0/3 VRF doorsturen Customer_A IP IP -adres 10 Interface.0.6.2.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Router Isis Net 49.0001.0000.0000.0006.00 IS-type Level-2-Only Metric-Style Wide Passive-Interface Loopback0 ! Router BGP 65000 BGP Log-buurschangingen Buur 10 10.10.10.2 Remote-as 65000 buur 10 10.10.10.2 update-source loopback0 ! Adres-familie VPNV4 buur 10 10.10.10.2 buurman geactiveerd 10.10.10.2 Send-Community zowel exit-address-familie ! Adres-familie IPv4 VRF Customer_A buurman 10.0.6.1 Remote-as 65004 buur 10 10.0.6.1 buurman geactiveerd 10.1.6.1 Remote-as 65004 buur 10 10.1.6.1 exit-address-familie geactiveerd ! Adres-familie IPv4 VRF Customer_B buur 10 10.0.6.1 Remote-as 65003 buur 10 10.0.6.1 exit-address-familie geactiveerd ! ! eindeHostnaam pomerol ! IP CEF ! Loopback0 IP -adres 10 interface.10.10.3 255.255.255.255 IP -router ISIS ! GigabitEthernet0/0 Beschrijving Link naar Pesaro IP -adres 10.1.1.21 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! GigabitEthernet0/1 interface -link naar PaUillac IP -adres 10.1.1.6 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! GigabitEthernet0/2 interface -link naar Pouligny IP -adres 10 Beschrijving.1.1.9 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Router Isis Net 49.0001.0000.0000.0003.00 IS-type Level-2-Only Metric-Style Wide Passive-Interface Loopback0 ! einde
Hostnaam pulligny ! IP CEF ! Loopback0 IP -adres 10 interface.10.10.2.255.255.255.255 IP -router ISIS ! GigabitEthernet0/0 interface -link naar PaUillac IP -adres 10.1.1.2.255.255.255.252IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Gigabitethernet0/1 link naar pomerol ip -adres 10 Beschrijving.1.1.10 255.255.255.252IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Interface gigabitEthernet0/3 geen IP-adres Afsluiten Duplex Auto Speed Auto Media-Type RJ45 ! Router Isis Net 49.0001.0000.0000.0002.00 IS-type Level-2-Only Metric-Style Wide Passive-Interface Loopback0 ! Router BGP 65000 BGP Log-buurschangingen Buur 10 10.10.10.4 afstandsbediening-als 65000 buur 10 10.10.10.4 update-source loopback0 buur 10 10.10.10.6 Remote-as 65000 buur 10 10.10.10.6 update-source loopback0 ! Adres-familie VPNV4 buur 10 10.10.10.4 buurman geactiveerd 10.10.10.4 Send-community beide buur 10.10.10.4 Route-reflector-cliënt buur 10 10.10.10.6 buurman geactiveerd 10.10.10.6 Send-community beide buur 10.10.10.6 Route-reflector-cliënt exit-adres-familie ! ! einde
Hostnaam PaUillac ! IP CEF ! Loopback0 IP -adres 10 interface.10.10.1.255.255.255.255 IP -router ISIS ! GigabitEthernet0/0 interface -link naar Pescara IP -adres 10 Beschrijving.1.1.13 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Gigabitethernet0/1 link naar pulligny ip -adres 10 Beschrijving.1.1.5 255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! GigabitEthernet0/2 interface -link naar Pomerol IP -adres 10 Beschrijving.1.1.1.255.255.255.252 IP Router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Router Isis Net 49.0001.0000.0000.0001.00 IS-type Level-2-Only Metric-Style Wide Passive-Interface Loopback0 ! einde
Hostnaam CE-A1 ! IP CEF ! GigabitEthernet0/0 IP -adres 10 Interface.0.4.1.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Router BGP 65002 BGP LOG-NEIGHBOR-BRANGES REDISTUBUTE CONNECTED buur 10 10.0.4.2 afstandsbediening-als 65000 ! einde
Hostnaam CE-A3 ! IP CEF ! GigabitEthernet0/0 IP -adres 10 Interface.0.6.1.255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Router BGP 65004 BGP LOG-NEIGHTER-BRANGES REDISTUBUTE CONNECTED buur 10 10.0.6.2 afstandsbediening-als 65000 ! einde
Verificatie
Dit gedeelte biedt informatie die u kunt gebruiken om te bevestigen dat de configuratie correct werkt:
PE -verificatie -opdrachten hierop
- Toon IP VRF – Controleer of de juiste VRF bestaat.
- Toon IP VRF -interfaces – Controleer de geactiveerde interfaces.
- Toon IP -route VRF: controleer routeringsinformatie op PE -routers.
- VRF Tracer – Controleer routeringsinformatie op PE -routers.
- Toon IP CEF VRF Detail – Controleer routeringsinformatie over PE -routers.
LDP MPLS Verification Controls
PE/RR -verificatiecontroles
- Vpnv4 unicast alle samenvatting show bgp
- Toon BGP VPNV4 Unicast All Neighbor Adverited-Red – Controleer het verzenden van VPNV4 -voorvoegsels
- Vpnv4 unicast alle buurroutes laten zien – Controleer de ontvangen voorvoegsels VPNV4
Hier is een voorbeeld van het bestellen van de uitvoer van de opdracht IP VRF van de show IP VRF.
Pescara#VRF IP -show Naam Standaard RD Interfaces Customer_A 100: 110 GI0/1 Customer_B 100: 120 GI0/2
Hier is een voorbeeld van het bestellen van de uitvoer van de opdracht IP VRF -interfaces van de show IP VRF.
Pesaro#Toon IP VRF -interfaces Ip-adres VRF-protocol GI0/2 10 interface.1.6.2 client_a up gi0/3 10.0.6.2 client_a up gi0/1 10.0.6.2 Client_b Up
In dit volgende voorbeeld geven de opdrachten van de IP -route van de IP -route hetzelfde voorvoegsel 10 weer.0.6.0/24 in de twee uitstapjes. Inderdaad, de verre PE heeft hetzelfde netwerk voor twee klanten van Cisco-, CE_B2 en CE_3, die is geautoriseerd in een typische VPN MPL -oplossing.
Pescara#Toon IP -route VRF Customer_A Routetabel: Customer_a Codes: L - Lokaal, C - verbonden, S - Statisch, R - RIP, M - Mobile, B - BGP D - Eigrp, Ex - Eigrp External, O - OSPF, IA - OSPF Inter Area N1 - OSPF Nsse externe type 1, n2 - ospf nss extern type 2 e1 - ospf extern type 1, e2 - ospf extern type 2 i - is -is, su - is -is Samenvatting, l1 - is -is niveau -1, l2 - is -Is niveau -2 ia - is -is inter Area, * kandidaat -standaard, u - per -gebruiker statische route o - odr, p - periodieke gedownloade statische route, h - nhrp, l - lisp a - route + - gerepliceerde weg, % - Volgende hop -override, P - Veroverbrees van PFR Gateway of Last Resort is niet ingesteld 10.0.0.0/8 is variabel subnet, 4 subnetten, 2 maskers C 10.0.4.0/24 is direct verbonden, gigabitethernet0/1 l 10.0.4.2/32 is direct verbonden, gigabitethernet0/1 b 10.0.6.0/24 [200/0] via 10.10.10.6, 11:11:11 B 10.1.6.0/24 [200/0] via 10.10.10.6, 11:24:16 Pescara# pescara#Toon IP -route VRF Customer_B Routetabel: Customer_b Codes: L - Lokaal, C - verbonden, S - Statisch, R - RIP, M - Mobile, B - BGP D - Eigrp, Ex - Eigrp External, O - OSPF, IA - OSPF Inter Area N1 - OSPF Nsse externe type 1, n2 - ospf nss extern type 2 e1 - ospf extern type 1, e2 - ospf extern type 2 i - is -is, su - is -is Samenvatting, l1 - is -is niveau -1, l2 - is -Is niveau -2 ia - is -is inter Area, * kandidaat -standaard, u - per -gebruiker statische route o - odr, p - periodieke gedownloade statische route, h - nhrp, l - lisp a - route + - gerepliceerde weg, % - Volgende hop -override, P - Veroverbrees van PFR Gateway of Last Resort is niet ingesteld 10.0.0.0/8 is variabel subnet, 3 subnetten, 2 maskers C 10.0.4.0/24 is rechtstreeks verbonden, gigabitethernet0/2 l 10.0.4.2/32 is direct verbonden, GigabitEthernet0/2 B 10.0.6.0/24 [200/0] via 10.10.10.6, 11:26:05
Wanneer u een getraceerde commando tussen twee sites uitvoert, is het in dit voorbeeld twee Customer_A-sites (CE-A1 à Ce-A3), het is mogelijk om de stapel labels te zien die door het MPLS-netwerk worden gebruikt (als deze wordt geconfigureerd om dit te doen door MPLS Ip propagate-ttl).
CE-A1#Toon IP Route 10.0.6.1 Routing -invoer voor 10.0.6.0/24 bekend via "BGP 65002", afstand 20, metriek 0 tag 65000, externe type laatste update vanaf 10.0.4.2 11:16:14 geleden Routing Descriptor Blocks: * 10.0.4.2, vanaf 10.0.4.2, 11:16:14 geleden Route Metric is 0, het aantal verkeersaandeel is 1 als Hops 2 Route Tag 65000 MPLS-label: Geen CE-A1#
CE-A1#Ping 10.0.6.1 Volgorde om het ontsnappingstype af te schaffen. 5, 100-byte ICMP-echos verzenden naar 10.0.6.1, time -out is 2 seconden: . Succespercentage is 100 Drest (5/5), Round-Trip Min/AVG/Max = 7/8/9 MS CE-A1#
CE-A1#Tracery 10.0.6.1 sonde 1 numeriek Volgorde om het ontsnappingstype af te schaffen. De weg opsporen naar 10.0.6.1 VRF -info: (VRF in naam/id, vrf out name/id) 1 10.0.4.2 2 msec 2 10.1.1.13 [MPLS: Labels 20/26 EXP 0] 8 MSEC 3 10.1.1.6 [MPLS: Labels 21/26 EXP 0] 17 MSEC 4 10.0.6.2 [als 65004] 11 MSEC 5 10.0.6.1 [als 65004] 8 MSEC
Merkte op : Exp 0 is een experimenteel veld dat wordt gebruikt voor de kwaliteit van de services (QoS).
Het volgende resultaat toont de IS-IS- en LDP-contiguïteit die is vastgesteld tussen de RR-router en enkele van de IP-routers van de hoofdserviceprovider:
Pulligny#Toon Isis -buren Tag Null: System ID Type Interface IP -adres Status HoldTime Circuit ID PaUillac L2 GI0/0 10 10.1.1.1 omhoog 25 pulligny.01 Pomerol L2 GI0/1 10.1.1.9 omhoog 23 Pouligny.02 pulligny# pulligny#MPLS LDP -buurman Peer LDP Ident: 10.10.10.1: 0; LDP Lokale Ident 10.10.10.2: 0 TCP -verbinding: 10.10.10.1.646 - 10.10.10.2.46298 Staat: oper; MSGS verzonden/rcvd: 924/921; Downstream Up Time: 13:16:03 LDP Discovery Sources: GigabitEthernet0/0, SRC IP addr: 10.1.1.1 adressen gebonden aan peer LDP Idder: 10.1.1.13 10.1.1.5 10.1.1.1 10.10.10.1 Peer LDP Ident: 10.10.10.3: 0; LDP Lokale Ident 10.10.10.2: 0 TCP -verbinding: 10.10.10.3.14116 - 10.10.10.2.646 Staat: oper; MSGS verzonden/rcvd: 920/916; Downstream Up Time: 13:13:09 LDP Discovery Bronnen: GigabitEthernet0/1, SRC IP addr: 10.1.1.9 adressen gebonden aan peer LDP -identiteit: 10.1.1.6 10.1.1.9 10.10.10.3 10.1.1.21
Gerelateerde informatie
- Referentie van MPLS -opdrachten
- Technische assistentie en documentatie – Cisco Systems
IP/MPLS -netwerken

IP/MPLS -netwerken is gebaseerd op het pad tussen twee machines (het geschakelde pad of LSP -label). Het schakelen van de pakketten die op dit pad circuleren, wordt gemaakt door een label te analyseren in de MPLS -koptekst die wordt toegevoegd tussen Layer 2 (vaak Ethernet) en de IP -laag.
Hier is een schema dat het principe van labelschakeling over een pad of geschakeld padlabel samenvat:
Bij de ingang van het MPLS -netwerk worden de IP -pakketten een label ingevoegd door de “Ingress Label Edge Router” of “Ingress Ler”. De LERS zijn de MPLS -routers aan de rand van het netwerk van de operator. Gelabelde pakketten worden vervolgens overgeschakeld naar het hart van het netwerk volgens het labelprobleem. Het MPLS -routeurs du coeur de netwerk, het schakelrouterlabel, schakelt vervolgens de labels naar de exit Ler (Egress Ler) het pad dat door het pakket werd ingenomen en eerder vastgesteld, door het netwerk wordt een labelomschakeld pad (LSP) genoemd.Het diagram toont ons de details van de protocolbatterij die tijdens deze transmissie is geïmplementeerd, we merken de aanwezigheid van het MPLS -label tussen de Ethernet -laag en de IP -laag op. We zullen nu het formaat van de MPLS -header analyseren:

De MPLS -header heeft een grootte van 4 bytes en is samengesteld door de volgende velden:
- Het labelnummer
- COS: elk gelabeld pakket kan een klasse van serviceklasse worden toegekend, om verschillende “politiekovergegaande” of “planningspolitiek” toe te staan voor pakketten met hetzelfde labelprobleem. De RFC geeft echter aan dat het een nog ervaren veld is.
- S: Onderaan stack. De bit “s” is 1 wanneer het laatste label van de batterij wordt bereikt. We zullen later zien dat we de labels kunnen stapelen (bijvoorbeeld om tunnels te maken).
- TTL: Dit veld speelt dezelfde rol als de TTL van de IP -header. Aangezien de IP -header niet wordt geanalyseerd door de LSR, wordt de waarde van de TTL gekopieerd in de MPLS -header bij de ingang van het netwerk door de Ingress Ler. Vervolgens wordt de TTL bij elke schakelaar door een LSR gewijzigd. De TTL -waarde van de MPLS -koptekst wordt vervolgens door de uitgang in de IP -header gekopieerd naar de uitgang van het MPLS -netwerk.
We zullen nu zien, hoe is de beslissing om een bepaald label toe te kennen aan een IP -pakket. Dan zullen we zien hoe de labels worden uitgewisseld tussen de LSR’s, omdat uitwisselingen essentieel zijn om de LSP en de schakelaars te bouwen.
Doorsturen van equivalente klasse
IP -pakketten die het MPLS -netwerk invoeren, zijn geassocieerd met een FEC: doorsturen van equivalente klasse.
Een FEC zal bepalen hoe wordt verzonden via al het MPLS -netwerk. In IP wordt de classificatie van een pakket in een FEC gemaakt op elke router, van de bestemming IP. In MPLS kan de keuze van een FEC worden gemaakt volgens verschillende parameters (IP -adresbron, bestemming en QoS -parameter (debit, delai)).
De parameters die betrokken zijn bij de classificatie van een pakket in een FEC zijn afhankelijk van het gebruikte labelverdelingsprotocol: LDP of RSVP-TE. Inderdaad alleen RSVP-TE, die we later zullen beschrijven, maakt het mogelijk om een pakket in een FEC te classificeren volgens QOS-parameters.Om een pakket in een FEC te classificeren, vertrouwt MPLS op het routeringsprotocol dat op het IP -netwerk is geïmplementeerd. Het LDP -protocol associeert bijvoorbeeld een FEC per netwerkvoorvoegsel dat aanwezig is in de routerrouteringstabel. Bovendien kan een FEC verschillende “serviceklasse” worden toegekend, om verschillende “politiek weggooi” of “planningspolitiek” toe te staan (COS van de MPLS -header).
Aldus wordt elke FEC geassocieerd met een exit -label. De router zal daarom weten welk label hij moet toeschrijven aan de IP -pakketten die overeenkomen met deze of die fec.We zullen nu zien hoe deze FEC/Labels -associaties worden gedistribueerd tussen alle routers van het netwerk. Inderdaad, deze beurzen zijn essentieel voor de oprichting van LSP, omdat elk knooppunt moet weten welk label hij moet toeschrijven aan een FEC voordat het naar zijn buur wordt verzonden.
Distributie van labels
In IP/MPLS -netwerken zijn er twee labels distributiemodi.

De eerste distributiemodus is de “ongevraagde downnstream”. Hier is een diagram die de werking ervan synthetiseert:
Het principe is eenvoudig, zodra een router geassocieerd is met een label met een FEC, informeert hij al zijn buren van deze vereniging. En dat automatisch. Dit is bedoeld om het verkeer te vergroten als gevolg van “signalering” op het netwerk.De tweede distributiemodus, die het meest wordt gebruikt in IP/MPLS -netwerken, wordt “downnstream on -aanvraag” genoemd “.

Met deze distributiemethode vraagt de stroomopwaartse LSR de stroomafwaartse LSR om hem het labelnummer te geven dat hij heeft gekoppeld aan een bepaalde FEC. De stroomopwaartse LSR is de router die verkeer naar de downnstream LSR stuurt, dus wanneer de passage van een pakket nog niet is geassocieerd met een FEC, zal de stroomopwaartse LSR moeten vragen om de associatie van een label voor deze FEC bij de volgende LSR ( de downnstream LSR op dit diagram).
Het is deze laatste distributiemodus die wordt gebruikt door het RSVP-TE-protocol dat we later zullen zien.Labelbehoud
- “Liberale” mode: een LSR houdt alle labels die door deze buren worden aangekondigd, zelfs die hij niet gebruikt. Deze modus biedt snelle convergentie wanneer een netwerkknooppunt valt. Deze modus is echter meer consumenten dan de “conservatieve” modus. “Liberale” modus wordt gebruikt in de labelverdelingsmodus “ongevraagde downnstream”.
- “Conservatieve” modus: een LSR houdt alleen de labels die worden verzonden door de “Next-Hop” -router voor de FEC die aan dit label is gekoppeld. Deze modus biedt langzamere convergentie bij het wijzigen van de netwerktopologie (afgebroken, enz.), Maar het biedt een laag verbruik in het geheugen. De “conservatieve” modus wordt gebruikt in de labelverdelingsmodus “Downstream on Demand”.
Schakelpadlabel
Het maken van een geschakeld padlabel door het netwerk is anders, afhankelijk van de labelsverdelingsmodus die in het netwerk wordt gebruikt.

In de modus “Ongevraagde downnstream”, de uitgang, die de laatste MPLS -router is voordat de bestemming zijn buren een associatie van het label aankondigt met een FEC. Elke knoop, tussen de uitgang Ler en de Ingress Ler zal de vereniging die ze hebben gemaakt voor dezelfde FEC aan hun buren verspreidt. Zodra deze aankondiging de ingang LER bereikt, is de LSP gevestigd !

In de modus “Downstream on Ask”, wanneer de ingress Ler voor het eerst een pakket ziet aankomen dat niet is gekoppeld aan een FEC, zal het een labelverzoek doen voor deze LSR FEC die “Next-Hop” is voor dit IP-pakket. Elke knoop, stap voor stap, verspreidt dit verzoek aan de uitgang LER. De laatste zal vervolgens een label associëren met de FEC en deze associatie in de tegenovergestelde richting verspreiden, van de uitgang van Ler tot de Ingress Ler. Zodra de FEC/Label Association de Ingress Ler heeft bereikt, is de LSP gevestigd.
LSP -tunneling

Eerder vertelde ik je over de mogelijkheid om MPLS -enta te stapelen, en daarom MPLS -labels. Dit principe genaamd “Label Stacking” wordt gebruikt om LSP -tunnel te maken. LSP -tunneling is een belangrijk onderdeel van VPLS -technologie die ik u in een andere sectie van deze website zal presenteren. Ten slotte wordt de LSP -tunneling vaak geïmplementeerd om verschillende LSP’s in één te verzamelen, zoals in het onderstaande diagram.
- LSP tussen “Ingress Ler 1” en “Egress Ler 1” waarvan de labels door het netwerk in kleur zijn cyaan
- LSP tussen “Ingress Ler 2” en “Egress Ler 2” wiens labels door het netwerk in kleur zijn blauw
- LSP tussen “Ingress Ler 3” en “Egress Ler 3” wiens labels door het netwerk in kleur zijn grijs
Samenvattend merken we op dat deze techniek het mogelijk maakt om het aantal LSP te verminderen dat bekend is bij de LSR !
ontvangst
Waarom MPLS ?
- Huidige IP -netwerken
- Verkeerstechniek
- Qos
MPLS -principe
- Labels schakelen
- Fec
- Distributie van labels
- Labelbehoud
- Switched Path Label
- LSP -tunneling